
Если коротко: телефон взламывают редко «хакерским способом» через стену. В большинстве случаев человека уговаривают самого — прислать код, поставить приложение, перейти по ссылке. Поэтому защита делится на две половины: закрыть технические дыры (обновления, надёжный вход, ограничение приложений) и научиться не отдавать то, что отдавать нельзя. Ниже восемь настроек и привычек, каждая из которых закрывает конкретный сценарий.
Я Кирилл, моя работа — спасать, и по опыту скажу: большинство бед начинается не с вирусов, а со спешки. Чем спокойнее вы относитесь к собственному телефону, тем он безопаснее. Разберём, почему каждый совет работает, чтобы вы не выполняли его вслепую.
Откуда брать правила: что рекомендует CISA
Самые чёткие публичные рекомендации по защите мобильных устройств — у агентства кибербезопасности США CISA. Его руководство по защите мобильной связи написано в первую очередь для людей, которых атакуют целенаправленно, но в самом документе прямо сказано, что оно применимо ко всем. Что важно: набор советов там приземлённый и без экзотики. Обновления, менеджер паролей, стойкая двухфакторная защита, PIN у оператора и осторожность с мессенджерами.
Смысл в том, что для обычного человека хватает базы. Если у вас на телефоне нет государственных тайн, вам не нужны сложные схемы, но нужна дисциплина в простом. Именно с неё и начнём.
Система и вход в аккаунты
Сначала то, что делается один раз и работает постоянно. Эти четыре настройки закрывают самые массовые сценарии: уязвимости в системе, угон паролей и перехват номера.
Обновления закрывают известные дыры
CISA советует регулярно обновлять операционную систему и приложения: проверять наличие обновлений еженедельно и включить автообновление. Логика проста. Когда производитель выпускает исправление, он по сути публикует и описание проблемы. Злоумышленники читают то же самое и ищут тех, кто не обновился. Чем дольше вы тянете, тем больше известных дыр на вашем устройстве.
В том же документе есть ещё один неудобный пункт: новое поколение телефонов получает функции защиты, которых нет в старых, и без свежего «железа» обновления программ не дают максимума. Это не повод бежать менять телефон завтра, но при выборе нового смартфона срок поддержки обновлений надо учитывать.
Вход без пароля, который можно выманить
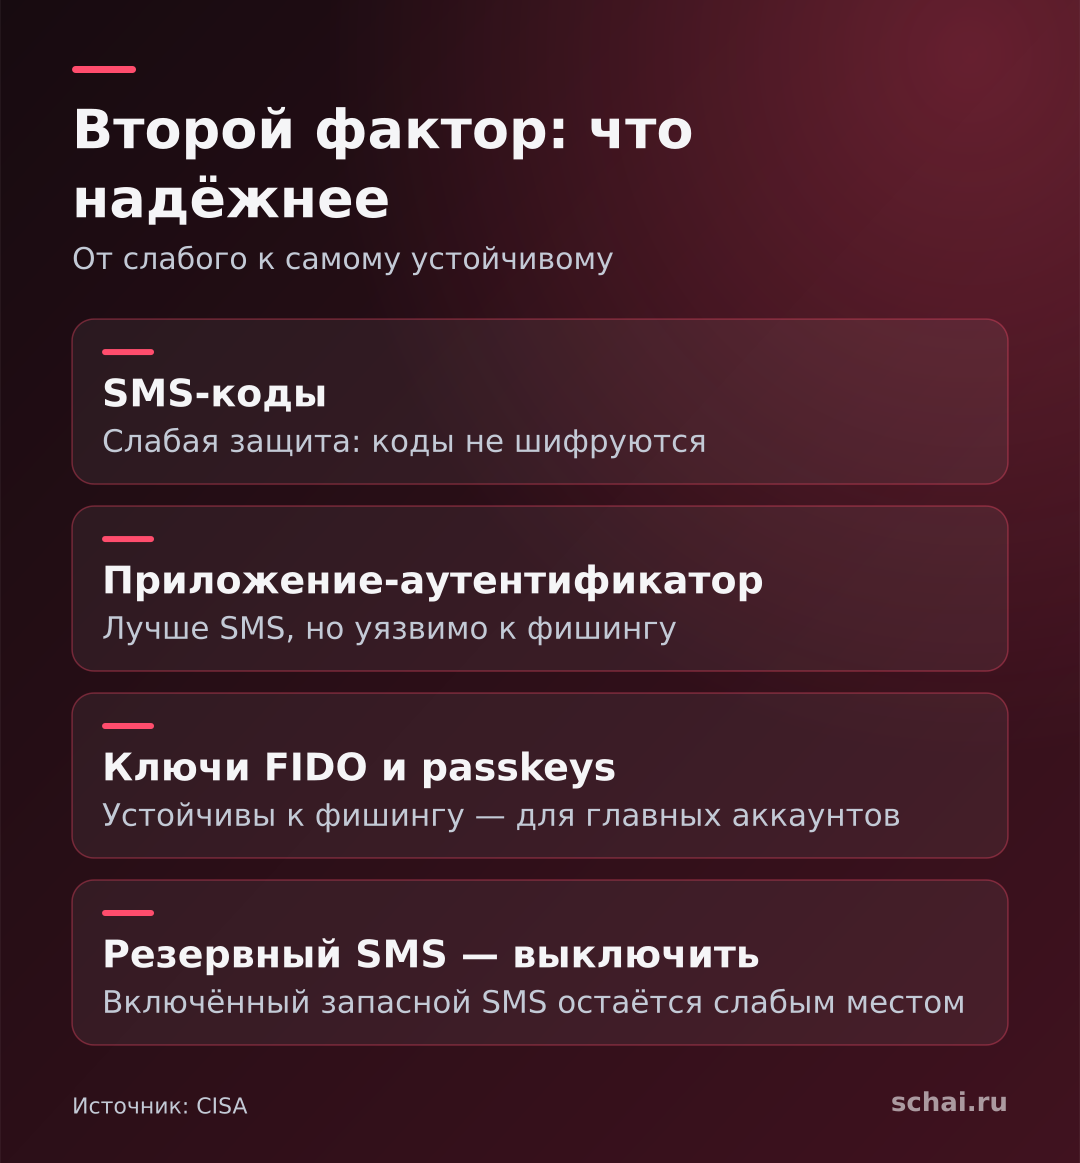
Пароль можно подсмотреть, подобрать или выманить. Поэтому второй фактор критичен, но не все факторы одинаково надёжны. Согласно тому же руководству, SMS-коды не шифруются, а значит это слабая защита для важных аккаунтов; коды из приложения-аутентификатора лучше, но тоже уязвимы к фишингу, и только ключи стандарта FIDO (аппаратные ключи, passkeys) устойчивы к фишингу.
Практически: для почты, банка и главных аккаунтов включайте приложение-аутентификатор или passkey, а SMS оставляйте только там, где альтернативы нет. И после подключения аутентификатора отключите SMS как запасной вариант: CISA отдельно предупреждает, что включённый резервный SMS остаётся слабым местом.
Менеджер паролей вместо одного «любимого» пароля
Если вы используете один пароль на нескольких сайтах, взлом самого слабого сайта открывает всё остальное. Менеджер паролей решает это: он создаёт длинные уникальные пароли и предупреждает о повторах и утечках, как отмечено в рекомендациях CISA. Главный пароль от хранилища сделайте длинной фразой, которую вы не используете нигде больше.
PIN у оператора против перехвата номера
Распространённая схема: мошенник убеждает оператора перевыпустить SIM-карту или перенести номер, получает SMS-коды и заходит в ваши аккаунты. CISA советует поставить дополнительный PIN или пароль на аккаунт у мобильного оператора: он нужен для входа и для чувствительных операций вроде переноса номера. Уточните у вашего оператора, какие именно возможности он предлагает, потому что набор отличается от страны к стране и от оператора к оператору.
Приложения, общение и привычки
Это вторая половина защиты, и здесь решает не настройка, а поведение. Технические барьеры бесполезны, если человек сам называет код незнакомцу.
Приложения и разрешения
Большинство «вирусов» на телефоне — это приложения, которым вы сами дали слишком много. На Android включите Google Play Protect: по описанию Google, он проверяет приложения до установки и периодически сканирует устройство, в том числе приложения не из магазина, и может предупредить, отключить или удалить вредное. Он включён по умолчанию, но проверить переключатель стоит.
Для любого телефона: откройте список разрешений и отзовите лишнее. Фонарику не нужны контакты, калькулятору не нужна геолокация. Ставьте приложения только из официальных магазинов и проверяйте издателя. CISA отдельно предупреждает, что за QR-кодами и приглашениями в группы часто стоят попытки захватить мессенджер: не сканируйте коды от незнакомцев и не вводите PIN или коды из сообщений, которых вы не ждали.
Мессенджеры: самое частое место атаки
Типовой сценарий: «ваш аккаунт взломан, срочно подтвердите код» или «друг просит проголосовать за ребёнка по ссылке». Цель — получить код из SMS и войти в ваш аккаунт. Правило одно: код, который пришёл вам, не называется никому и никогда, даже «сотруднику поддержки». Дополнительно зайдите в настройки мессенджера и проверьте список подключённых устройств, как рекомендует CISA: лишние удалите сразу.
Публичные зарядки и Wi-Fi
Чужая USB-розетка в кафе или на вокзале теоретически может передавать данные, а не только питание. Свой блок питания и свой кабель решают вопрос. Что до публичного Wi-Fi: не вводите там пароли и данные карт без необходимости; пользуйтесь мобильным интернетом. Отдельно отметим, что CISA в этом документе не рекомендует личные VPN-сервисы: они просто переносят доверие с провайдера на VPN-компанию, а многие бесплатные сервисы сомнительны по политике приватности. Так что «поставить первый попавшийся VPN для безопасности» — плохая идея.
Блокировка и резервная защита
Длинный код блокировки вместо четырёх цифр, биометрия как удобство, автоблокировка через минуту. Включите функцию поиска устройства: если телефон потерян, вы сможете заблокировать его удалённо. Отдельно проверьте, что на экране блокировки не показывается содержимое уведомлений, ведь туда приходят одноразовые коды. Логика простая: если телефон лежит на столе, любой, кто рядом, видит первые строки сообщения. Скройте текст на заблокированном экране, и случайный взгляд ничего не даст. Ещё одна мелочь, которая работает: не храните фото паспорта и карт в общей галерее, которая синхронизируется куда угодно. Если такие снимки нужны, держите их в защищённом хранилище.
Что делать, если вас уже обманули
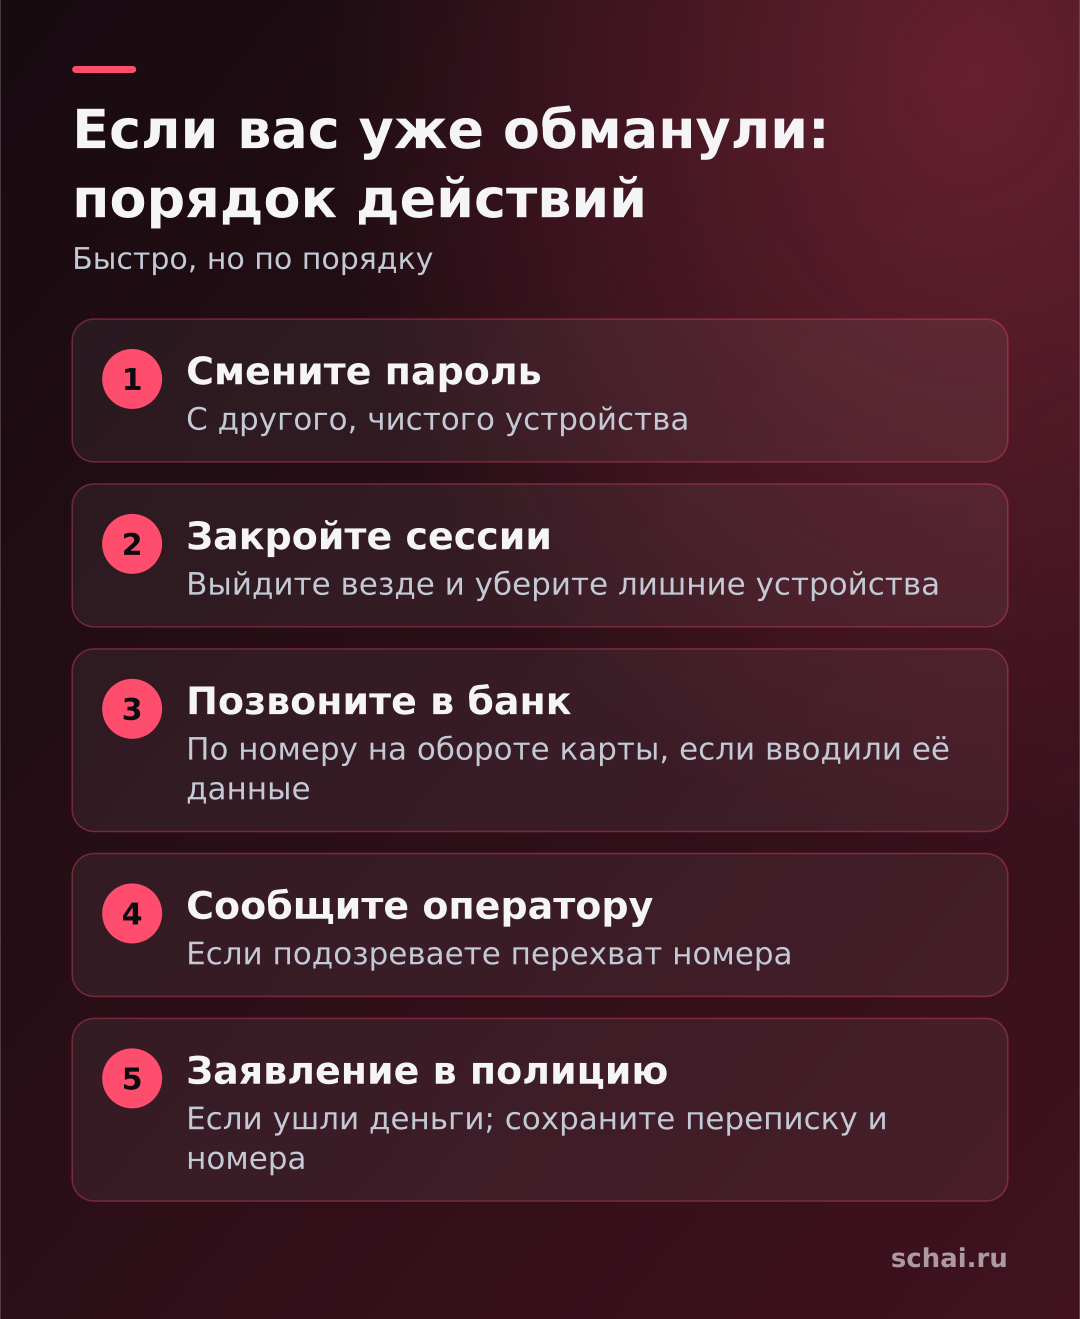
Главное правило: действуйте быстро, но по порядку. Паника ведёт к ошибкам, а мошенники как раз на неё и рассчитывают. Стыдиться тут нечего: так попадались люди, которые читали про мошенников. Порядок такой. Сразу смените пароль от затронутого аккаунта с другого, чистого устройства. Выйдите из всех сессий и уберите лишние подключённые устройства. Свяжитесь с банком, если вводили данные карты, по номеру на обороте карты. Сообщите оператору, если подозреваете перехват номера. Если подозреваете слежку, а не обман, пошагово проверьте телефон по нашей инструкции: как проверить телефон на прослушку и слежку. Если мошенники получили деньги, подайте заявление в полицию; сохраните переписку и номера.
Коротко
Обновляйтесь и включите автообновление. Защитите главные аккаунты аутентификатором или passkey, а SMS отключите, где возможно. Используйте менеджер паролей и поставьте PIN у оператора. Проверьте разрешения и держите Play Protect включённым. Никому не называйте коды из сообщений. Полный перечень приёмов смотрите в руководстве CISA.
Пока нет комментариев