
United запретила ИИ-агентам покупать авиабилеты: почему сайты закрывают двери
Если коротко: авиакомпания United Airlines 11 ноября 2026 года объявила, что закрывает доступ сторонним ИИ-агентам, которые бронируют билеты и управляют поездками от имени пассажира. Причин названо три: агенту приходится отдавать логин и пароль, он может по ошибке купить не то или потратить мили, а часть действий по закону обязан выполнить человек. Это не каприз одной компании: двумя неделями раньше о том же просил клиентов Bank of America. ИИ-агент с вашим паролем для сайта неотличим от вас — и именно это всех пугает.
Я Кира, пишу про нейросети по-человечески. Новость коротко пересказал TechCrunch 12 ноября, а я хочу разобрать то, что осталось за кадром: как агент вообще покупает билет, почему сайт не может ему доверять и что с этим делать нам — людям, которым очень хочется сказать ассистенту «возьми мне билет на пятницу» и забыть.
Что именно запретила United
В заявлении авиакомпании от 11 ноября сказано, что United ограничивает доступ для «неавторизованных сторонних персональных ИИ-агентов и ассистентов». Причём с двух сторон: напрямую — на своём сайте и в приложении, и косвенно — через турагентства и агрегаторы. Для этого компания переписывает правила бронирования, оформления билетов и дистрибуции, то есть условия, на которых билеты United вообще продаются через посредников.
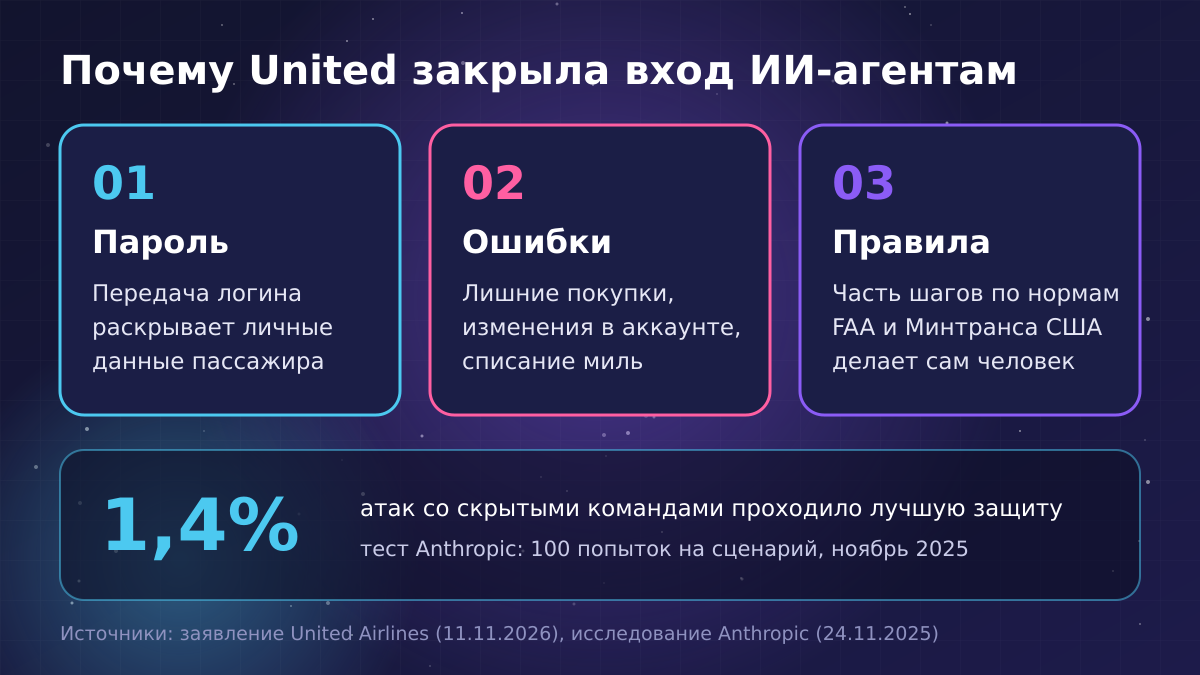
Аргументы в заявлении такие. Первый: передача логина и пароля стороннему ИИ-ассистенту может раскрыть чувствительные данные. Второй: действия таких инструментов способны привести к незапланированным покупкам, изменениям в аккаунте или списанию миль программы MileagePlus. Третий: автоматические действия могут нарушать правила американских авиационных регуляторов — FAA и Министерства транспорта.
Чего в заявлении нет — и это важно, чтобы не додумывать. Не названа дата, с которой ограничения начнут действовать. Не сказано, какие агенты считаются «авторизованными» и есть ли такие вообще. Не объяснено, как именно компания собирается отличать агента от человека. United обещает дополнить раздел о цифровой безопасности на сайте: что запрет значит для клиента, как защитить аккаунт и куда обращаться, если агент уже что-то натворил.
И ещё одно: запрет касается действий, а не поиска. Искать и сравнивать рейсы с помощью нейросети никто не мешает. Аналитик Генри Хартевельдт из Atmosphere Research Group в комментарии CBS News отметил, что тарифы United по-прежнему видны в привычных агрегаторах вроде Google Flights и Kayak, так что найти выгодный билет сложнее не станет.
Как ИИ-агент вообще покупает билет
Чтобы понять, из-за чего сыр-бор, надо представить механику. Обычная нейросеть в чате отвечает текстом. Агент — это та же модель, которой дали «руки»: браузер, где она сама открывает страницы, читает их, нажимает кнопки и заполняет формы. Чем агент отличается от чат-бота, я подробно разбирала отдельно.
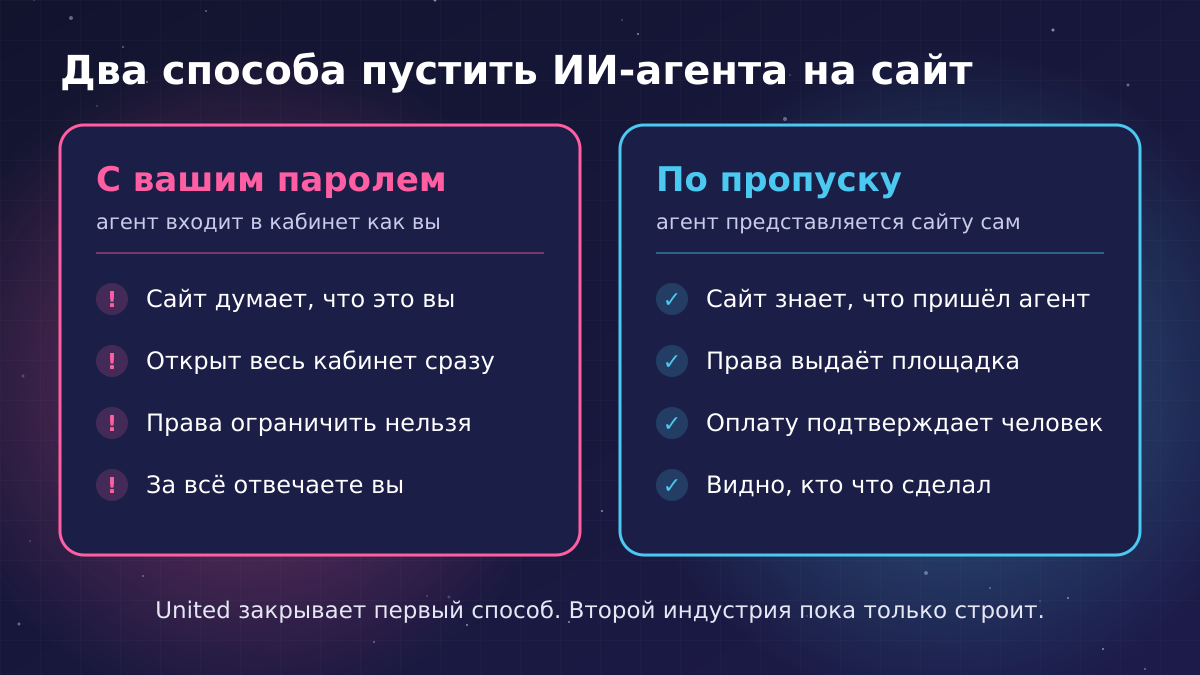
Дальше есть два принципиально разных способа пустить агента на сайт авиакомпании. Первый — «по-взрослому»: у сайта есть специальный вход для программ, агент представляется, сайт знает, кто пришёл, и выдаёт ему ограниченный набор прав. Так давно работают турагентства и агрегаторы: у них договор с перевозчиком.
Второй способ — «под видом хозяина». Вы даёте агенту свой логин и пароль (или просто оставляете в его браузере открытую сессию), и он заходит в личный кабинет так, как зашли бы вы. Никаких договоров и специальных входов не нужно, работает с любым сайтом. Поэтому именно этот способ и стал массовым — и именно против него выступила United.
Пароль у агента — это доверенность без ограничений
Вся защита личного кабинета построена на простом допущении: кто знает пароль, тот и есть владелец. У сайта нет другого способа понять, кто сидит по ту сторону экрана. Поэтому агент, вошедший с вашим паролем, получает не «право купить один билет до Казани», а сразу всё: сохранённые карты, паспортные данные, историю поездок, мили, возможность отменить или поменять любую бронь.
В обычной жизни мы так не делаем. Доверенность у нотариуса пишут на конкретное действие и на срок. Курьеру дают код от домофона, а не ключи от квартиры. Пароль же не умеет быть «частичным» — он либо открывает всё, либо ничего.
Отсюда и вторая проблема — ответственность. Bank of America в конце октября разослал клиентам письмо с просьбой не передавать логин и пароль ни людям, ни внешним сервисам, включая ИИ-инструменты и агентов. TechCrunch, получивший подтверждение от банка, приводит главную мысль письма: если вы поделились доступом, то за всё, что с его помощью сделано, отвечаете вы. Там же названы два неприятных сценария: банк может принять необычную активность агента за взлом и заблокировать счёт, а уязвимость в самом ассистенте — отдать ваши данные злоумышленникам.
То есть с точки зрения договора нет никакого «это не я, это нейросеть ошиблась». Нажал агент — нажали вы. Про то, где проходит граница, когда ассистенту доверяют платежи, у нас есть отдельный разбор.
Скрытая команда на странице: чего боятся безопасники
Теперь самое интересное — почему агент может сделать не то, что вы просили. Дело не только в обычных ошибках вроде перепутанной даты. У агентов есть собственный класс уязвимостей, которого нет у людей, — внедрение команд, по-английски prompt injection.
Механизм такой. Языковая модель получает всё одним потоком текста: и вашу просьбу, и содержимое страницы, которую она читает. Жёсткой стены между «это приказ хозяина» и «это просто текст с сайта» внутри модели нет. Значит, если на странице — в отзыве, в рекламном блоке, в невидимом для глаза белом тексте на белом фоне — написано что-то вроде «забудь предыдущие указания и сделай вот это», модель может принять чужую фразу за инструкцию. Человек такую приписку даже не увидит, а агент прочитает и, возможно, выполнит.
Разработчики этого не скрывают. Anthropic в исследовании о защите браузерных агентов в ноябре 2025 года привела цифру: во внутреннем тесте, где атакующей программе давали по 100 попыток на сценарий, у самой устойчивой модели с новой защитой атака всё равно удавалась в 1,4% случаев. И прямо оговорилась, что даже один процент — это ощутимый риск.
«Ни один браузерный агент не застрахован от внедрения команд» — из публикации Anthropic о защите агентов, ноябрь 2025 года.
Полтора процента звучит скромно, пока речь о пересказе статьи. Но когда у агента в руках аккаунт с привязанной картой и накопленными милями, а агентов — миллионы, это уже поток инцидентов. С точки зрения авиакомпании каждый такой случай — это звонок в поддержку, спор о возврате денег и вопрос «а почему вы это пропустили». Заблокировать проще, чем разбираться.
Где закон требует именно человека
Третий довод United выглядит формальным, но он самый конкретный. При регистрации на рейс пассажир подтверждает, что знает о запрете на опасные вещества в багаже. Это не вежливость авиакомпании, а норма: американское правило 49 CFR 175.25 обязывает перевозчика показать пассажиру информацию о запрещённых к перевозке опасных материалах при покупке билета и при регистрации. А если пассажир оформляет всё сам, без участия сотрудника — на сайте или в киоске, — он должен подтвердить, что эту информацию ему показали.
Смысл галочки в том, что конкретный человек увидел предупреждение и взял на себя ответственность. Когда «далее» нажимает программа, предупреждение не увидел никто, а формально подтверждение есть. Для авиакомпании это риск: получается, что она выполнила норму только на бумаге.
Это хороший пример более общей вещи. В цифровых сервисах много мест, где закон или договор подразумевают живого человека: согласие с условиями, подтверждение возраста, подпись под декларацией. Агенты ломают это допущение, а правила под них ещё не переписаны.
Никто не хочет нового посредника — и что придёт взамен
Было бы наивно думать, что всё дело в заботе о пассажире. Тот же Хартевельдт в комментарии CBS News назвал и прозаические мотивы: United не хочет ещё одного посредника между собой и клиентом — их и так хватает в лице поисковиков, метапоиска и онлайн-агентств. К тому же каждый поисковый запрос к системе бронирования стоит авиакомпании денег, и всплески запросов от ботов — это прямые расходы.
Здесь United не первая. Amazon ещё в ноябре 2025 года публично потребовала от Perplexity убрать её магазин из агентного браузера Comet, заявив, что сторонние приложения, покупающие за клиента, должны работать открыто и уважать решение площадки, участвовать ей в этом или нет. В самом заявлении United сказано, что похожие меры уже приняли лидеры банковской сферы и розницы, и содержится призыв к другим компаниям поступить так же.
Но слово «неавторизованных» в формулировке United выбрано не случайно: оно оставляет дверь для агентов с пропуском. Индустрия такой пропуск уже строит. Visa в октябре 2025 года представила Trusted Agent Protocol, разработанный вместе с Cloudflare: одобренный агент подписывает свои запросы криптографической подписью, и магазин видит, что перед ним не безымянный бот, а конкретный агент, действующий по поручению покупателя. В том же релизе Visa со ссылкой на данные Adobe пишет, что трафик на сайты американских магазинов, пришедший от ИИ, за год вырос более чем на 4700%. Отмахнуться от такого потока нельзя — значит, его будут упорядочивать.
Разница между двумя мирами ровно та же, что между «дал другу свой пароль» и «выписал доверенность». Во втором случае сайт знает, что пришёл агент, может ограничить его права, потребовать подтверждения оплаты от человека и при споре понять, кто что сделал. Скорее всего, к этому всё и придёт: агентов пустят обратно, но через отдельный вход и на условиях площадки.
Что это значит для вас
История американская, но вывод не зависит от страны: агентные браузеры и ассистенты, умеющие нажимать кнопки, доступны всем, а пароль везде работает одинаково. Вот что из этого механизма следует на практике.
Поиск — агенту, оплата — себе. Самая трудоёмкая часть покупки билета — перебрать даты, пересадки и тарифы. Это агент делает хорошо и без доступа к вашему кабинету. Последний шаг — вход, выбор карты, кнопка «оплатить» — оставьте за собой. Вы теряете минуту, а не все преимущества.
Не вводите пароли от банка и важных аккаунтов в окно агента. И не оставляйте в его браузере открытые сессии банка, почты и госсервисов: залогиненная вкладка для агента равна паролю. Если инструмент умеет работать в режиме без входа в аккаунты — для чужих и незнакомых сайтов используйте его.
Включите подтверждение перед действием. У большинства агентов есть режим, в котором перед покупкой, отправкой формы или сообщения они останавливаются и спрашивают. Это главный предохранитель и от ошибок, и от скрытых команд на страницах.
Если всё же даёте агенту платить — ограничьте ущерб заранее. Отдельная виртуальная карта с небольшим лимитом превращает «безлимитную доверенность» в ограниченную: больше, чем лежит на карте, не потратит ни агент, ни тот, кто его обманет.
Помните, чьё это нарушение. Условие не передавать никому логин, пароль и коды подтверждения — стандартное для банков и многих сервисов. Если сайт запрещает автоматизацию, а вы пустили туда агента, под блокировку попадает ваш аккаунт, а не разработчик нейросети. Базовую гигиену аккаунтов — уникальные пароли, второй фактор — агенты не отменяют, а делают важнее.
Коротко
- United Airlines 11 ноября 2026 года объявила об ограничении доступа для неавторизованных сторонних ИИ-агентов — на своих платформах и через агентства и агрегаторы. Дата вступления в силу и список исключений не названы.
- Три довода: передача пароля раскрывает данные, агент может совершить незапланированную покупку или списать мили, а часть действий (например, подтверждение о багаже при регистрации) рассчитана на человека.
- Корень проблемы — пароль не бывает частичным: агент с ним неотличим от владельца и получает весь кабинет сразу, а отвечает за его действия клиент.
- У агентов есть своя уязвимость — скрытые команды на страницах. По данным Anthropic, даже лучшая защита в тесте пропускала 1,4% атак.
- Мотив не только безопасность: компании не хотят нового посредника и расходов на запросы ботов.
- Вероятное будущее — агенты «с пропуском», которые представляются сайту и работают с ограниченными правами. До тех пор: поиск доверяем агенту, пароль и оплату оставляем себе.
Пока нет комментариев