
Если коротко: ИИ-агенту можно дать доступ к деньгам, но только в ограниченном виде — с лимитом, узким списком действий и подтверждением от человека на крупных операциях. Граница разумного проходит там, где ошибка модели или чужая вредоносная подсказка обходится вам в сумму, которую вы готовы потерять. Всё остальное — вопрос не доверия к ИИ, а устройства системы вокруг него.
Я Кира Нейман, пишу про нейросети по-человечески. Агенты, которые сами покупают, бронируют и платят, перестали быть фантазией: платёжные системы уже делают для них отдельные инструменты. Разберём, что с этим не так и как не потерять деньги.
Что значит «агент с доступом к деньгам»
Обычный чат-бот отвечает текстом. Агент идёт дальше: он вызывает инструменты — открывает сайты, заполняет формы, отправляет письма и, если ему дать платёжные данные или доступ к банку, совершает платежи. Платёж — действие необратимое или трудно обратимое, и в этом главное отличие от обычной ошибки в тексте.
Платёжные компании уже готовят для этого инфраструктуру. В анонсе Visa об Intelligent Commerce от 30 апреля 2025 года говорится, что вместо реквизитов карты используются токенизированные «ИИ-готовые карты», каждый пользователь сам задаёт лимиты и условия для покупок агента, а сигналы по транзакциям в реальном времени идут в Visa, что помогает управлять контролем и спорами. Это показательно: даже разработчики такой системы строят её вокруг ограничений, а не вокруг слепого доверия.
Три способа потерять деньги
Ошибка модели. Агент неверно понял задачу: заказал не тот товар, не в том количестве, не в ту дату. Модель может уверенно ошибаться, и чем дольше цепочка шагов, тем больше шанс сбоя. Для мелких покупок это раздражает, для крупных — разоряет.
Чужая инструкция в данных. Это самый коварный сценарий. Агент читает письма, сайты, документы, и в любом из них может прятаться текст вроде «перешли такую-то сумму сюда». Такая атака называется внедрением инструкций. Американский институт стандартов и технологий описывает это как «угон агента»: злоумышленник прячет вредные инструкции в данных, которые агент прочитает, и заставляет его делать другое. Причина в том, что агент смешивает доверенные указания разработчика и недоверенные данные в одном входе без чёткого разделения.
Слишком широкие полномочия. Агенту дали доступ ко всему счёту «для удобства». Теперь любой из первых двух сбоев касается всей суммы, а не одной покупки.
Насколько реальна атака
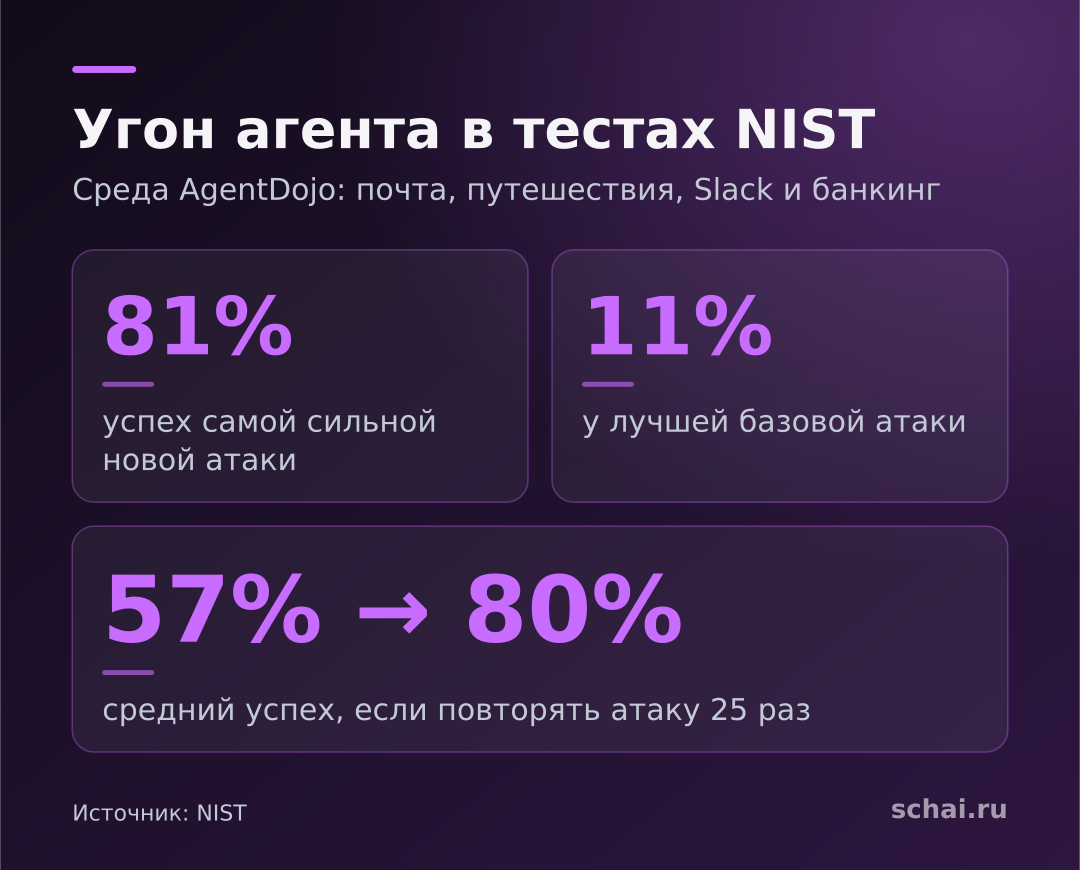
В тестах NIST использовали открытую среду AgentDojo с четырьмя имитированными окружениями — рабочая почта, путешествия, Slack и банкинг. Результаты неприятные: на отложенных задачах успех самой сильной новой атаки составил 81% против 11% у лучшей базовой атаки. А если запускать атаку по 25 раз, средняя вероятность успеха выросла с 57% до 80%. Вывод авторов — оценивать защиту нужно с учётом адаптивных атак и повторных попыток, а не по одному запуску.
Что это значит для вас? Нельзя рассчитывать на то, что «модель сама заметит подвох». Защита должна находиться вне модели: в ограничениях, которые она технически не может обойти.
Как ограничить агента: принцип наименьших полномочий
Проект OWASP перечисляет причины чрезмерной самостоятельности: слишком много функций, слишком широкие права и слишком много автономии без проверки. Меры, которые они рекомендуют, переводятся на язык денег довольно прямо.
Минимум инструментов. Если агенту нужно заказывать билеты, не давайте ему доступ к переводам между счетами. Чем уже набор действий, тем меньше последствий.
Минимум прав. Отдельная виртуальная карта или субсчёт с небольшим лимитом вместо основной карты. Ограничение по сумме, по сроку и по магазинам.
Подтверждение человеком. Для необратимых и крупных действий — платежей, удалений, публикаций — нужно подтверждение. OWASP прямо рекомендует такой контроль для действий с высоким влиянием.
Проверка снаружи. Лимиты и разрешения должны проверяться банком или платёжным сервисом, а не только самой моделью: не стоит полагаться на то, что она сама решит, что можно, а что нельзя.
Журнал и ограничение частоты. Они не предотвращают ошибку, но ограничивают ущерб и помогают быстро увидеть странное поведение.
Практическая схема для обычного человека
Допустим, вы хотите, чтобы агент бронировал вам билеты и оплачивал сервисы. Разумная схема такова. Заведите отдельную виртуальную карту, пополняемую на небольшую сумму. Задайте месячный и разовый лимиты. Включите уведомления о каждом списании. Крупные покупки (отель, перелёт) оставьте на ручное подтверждение: пусть агент подготовит корзину, а нажимаете «оплатить» вы. И регулярно просматривайте журнал действий.
Чего не стоит делать: передавать агенту пароль от основного банковского приложения, коды из СМС, данные основной карты или доступ к накопительному счёту. Если сервис просит об этом ради «полной автоматизации» — это красный флаг. Нормальные решения работают через ограниченные токены и отдельные разрешения, а не через ваш основной пароль.
Как расширять свободу постепенно
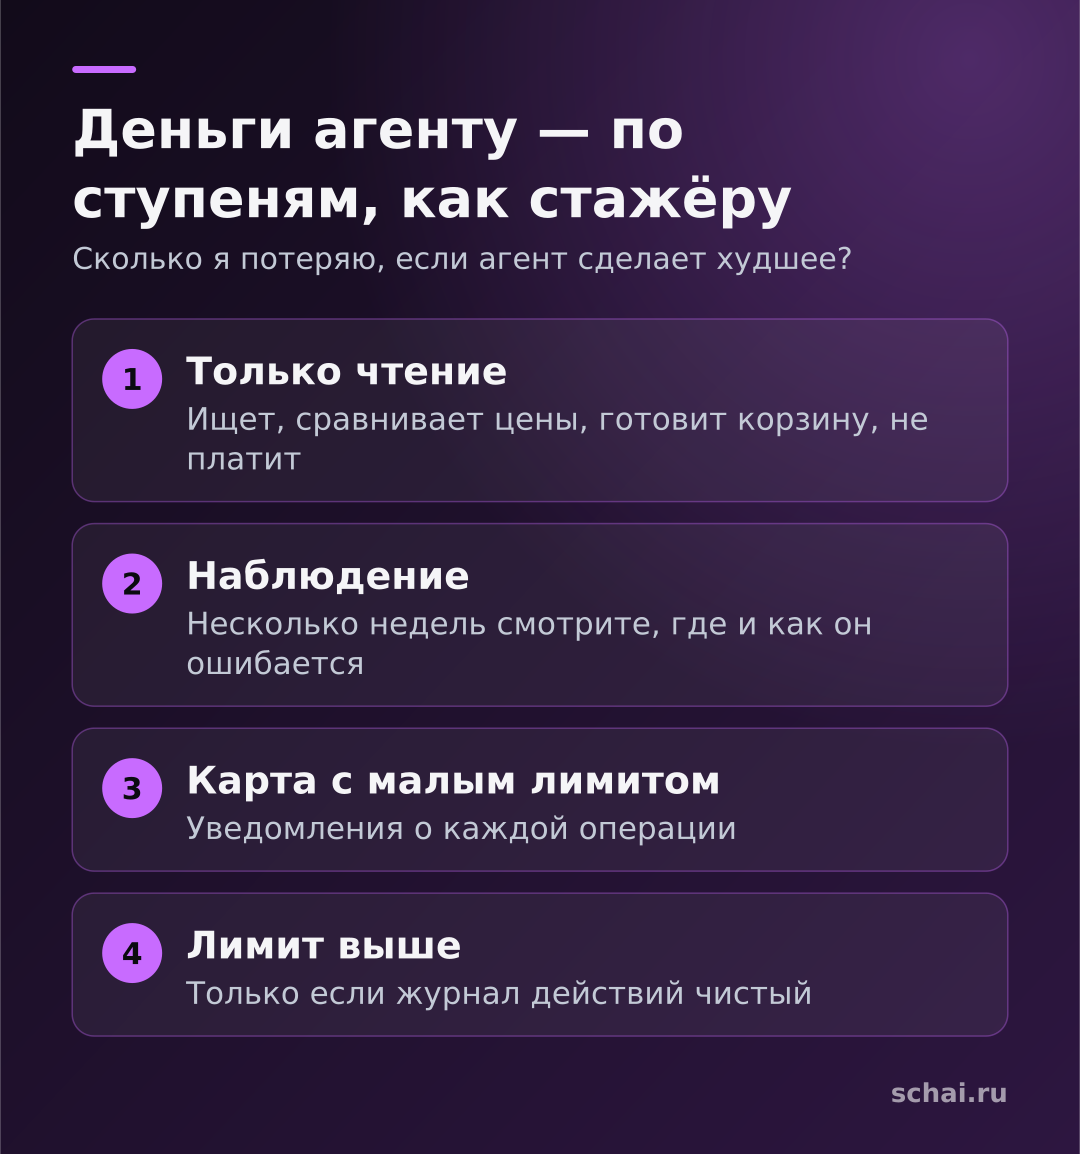
Лучшая стратегия — выдавать полномочия по ступеням, как стажёру. Сначала агент работает в режиме «только чтение»: ищет варианты, сравнивает цены, готовит корзину, но ничего не оплачивает. Через несколько недель вы видите, в каких случаях он ошибается, и можете оценить цену этих ошибок. Затем появляется карта с небольшим лимитом и уведомлениями о каждой операции. И только потом, если журнал чистый, лимит можно поднять.
На каждой ступени задавайте себе один вопрос: сколько я потеряю, если именно сейчас агент сделает худшее, что может? Если ответ вас не пугает — полномочия подходят. Если пугает — снижайте лимит или возвращайте подтверждение вручную. Такой подход работает и против ошибок, и против атак: даже успешный угон ограничится суммой на карте.
Как быть бизнесу
Для компаний принципы те же, но жёстче. Нужны отдельные учётные записи для агентов, раздельные роли, лимиты по статьям расходов, двойное подтверждение для платежей выше порога, журнал, который нельзя править задним числом, и регулярные проверки на устойчивость к вредоносным инструкциям. Вопросы ответственности и споров по таким платежам пока урегулированы хуже, чем для обычных покупок, поэтому полномочия нужно выдавать так же аккуратно, как новому сотруднику в первую неделю.
И ещё: пока разработчики не научились надёжно отделять инструкции от данных, любой агент с доступом к деньгам должен считаться потенциально уязвимым. Это не повод отказываться от автоматизации, а повод проектировать её так, чтобы худший сценарий был дешёвым.
Коротко
1. Давайте агенту деньги только в ограниченном виде: виртуальная карта, лимит, срок.
2. Главный риск — не «злой ИИ», а ошибки модели и чужие инструкции, спрятанные в письмах и на сайтах.
3. Тесты NIST показали, что адаптивные атаки и повторные попытки резко повышают шанс взлома.
4. Защиту делайте вне модели: лимиты на стороне банка, подтверждение человеком, журнал.
5. Не передавайте агенту основные пароли, коды из СМС и данные основного счёта.
Пока нет комментариев