Фишинг в 2026 году: как выглядят современные разводы и что делать, если уже кликнул
Если коротко: фишинг — это подделка настоящего сайта или сообщения, чтобы вы сами отдали пароль, данные карты или код из СМС. Если вы просто открыли ссылку и ничего не вводили, обычно достаточно закрыть страницу. Если ввели данные или назвали код, действуйте немедленно: заблокируйте карту, свяжитесь с банком, смените пароли и подайте заявление в полицию. Чем быстрее, тем больше шансов остановить кражу.
Меня зовут Кирилл Огнев. Моя работа — спасать, и я привык, что самые тяжёлые случаи начинаются с мелочи: одного неосторожного нажатия. Здесь без паники и без выдуманных страшилок разберём, как устроен фишинг, почему он до сих пор работает и что делать по шагам. Опираюсь на материалы Банка России, потому что именно он отвечает за финансовую безопасность.
Что такое фишинг и почему он работает
В справке Банка России фишинг определён как подделка сайтов настоящих финансовых или других организаций, цель которой выманить личные и финансовые данные, нужные мошенникам для кражи денег. Попадают на такие сайты, как правило, по ссылкам из писем или СМС.
Почему это срабатывает? Потому что мошенники не ломают защиту, а обманывают человека. Им не нужно взламывать банк: достаточно, чтобы вы сами ввели пароль на сайте-двойнике или продиктовали код. Современная защита банков хорошо справляется с техническими атаками, поэтому давление переместилось на человека. И здесь работают одни и те же психологические рычаги: срочность, страх и обещание выгоды.
Масштаб виден и по данным регулятора. На странице раздела об информационной безопасности Банк России сообщает, что по его инициативе в 2025 году заблокировано 1002 фишинговых домена, а также запрошена блокировка более 69 тысяч мошеннических телефонных номеров. Блокировка помогает, но мошенники регистрируют новые адреса быстрее, чем их успевают закрывать, поэтому полагаться только на блокировки нельзя.
Как выглядят современные разводы
Базовая схема не меняется годами, меняется упаковка. Вот типичные приманки.
Первая — «уведомление» от госсервиса, налоговой, почты или банка с требованием срочно «подтвердить данные», «получить выплату» или «избежать блокировки». Ссылка ведёт на сайт, который внешне неотличим от настоящего.
Вторая — «служба безопасности банка» или «сотрудник Центробанка» по телефону или в мессенджере. Банк России в материале про мошенников, звонящих под видом Центробанка, напоминает: мошенники используют актуальные новости, запугивают или обещают неожиданную выгоду, а сотрудники банков и госструктур не запрашивают паспортные данные, реквизиты карты, трёхзначный код с обратной стороны и коды из СМС. Там же прямо сказано: Банк России не открывает счета и не работает с гражданами. Поэтому «безопасный счёт в Центробанке» — всегда обман.
Третья — доставка и маркетплейсы: «посылка ждёт, оплатите сбор», «подтвердите адрес». Четвёртая — «знакомый» просит проголосовать, взглянуть на фото или одолжить денег, а ссылка ведёт на поддельную страницу входа в мессенджер или соцсеть. Если вы вводите там логин и код, аккаунт уходит мошенникам, и они пишут вашим друзьям уже от вашего имени.
Пятая схема опаснее остальных: вас уговаривают установить «приложение» для «защиты» или «проверки» и включить доступ к экрану. Так преступники видят ваши коды и действия и сами проводят операции. Установка программ по просьбе звонящего — красный флаг без исключений.
Признаки подделки, которые видны сразу
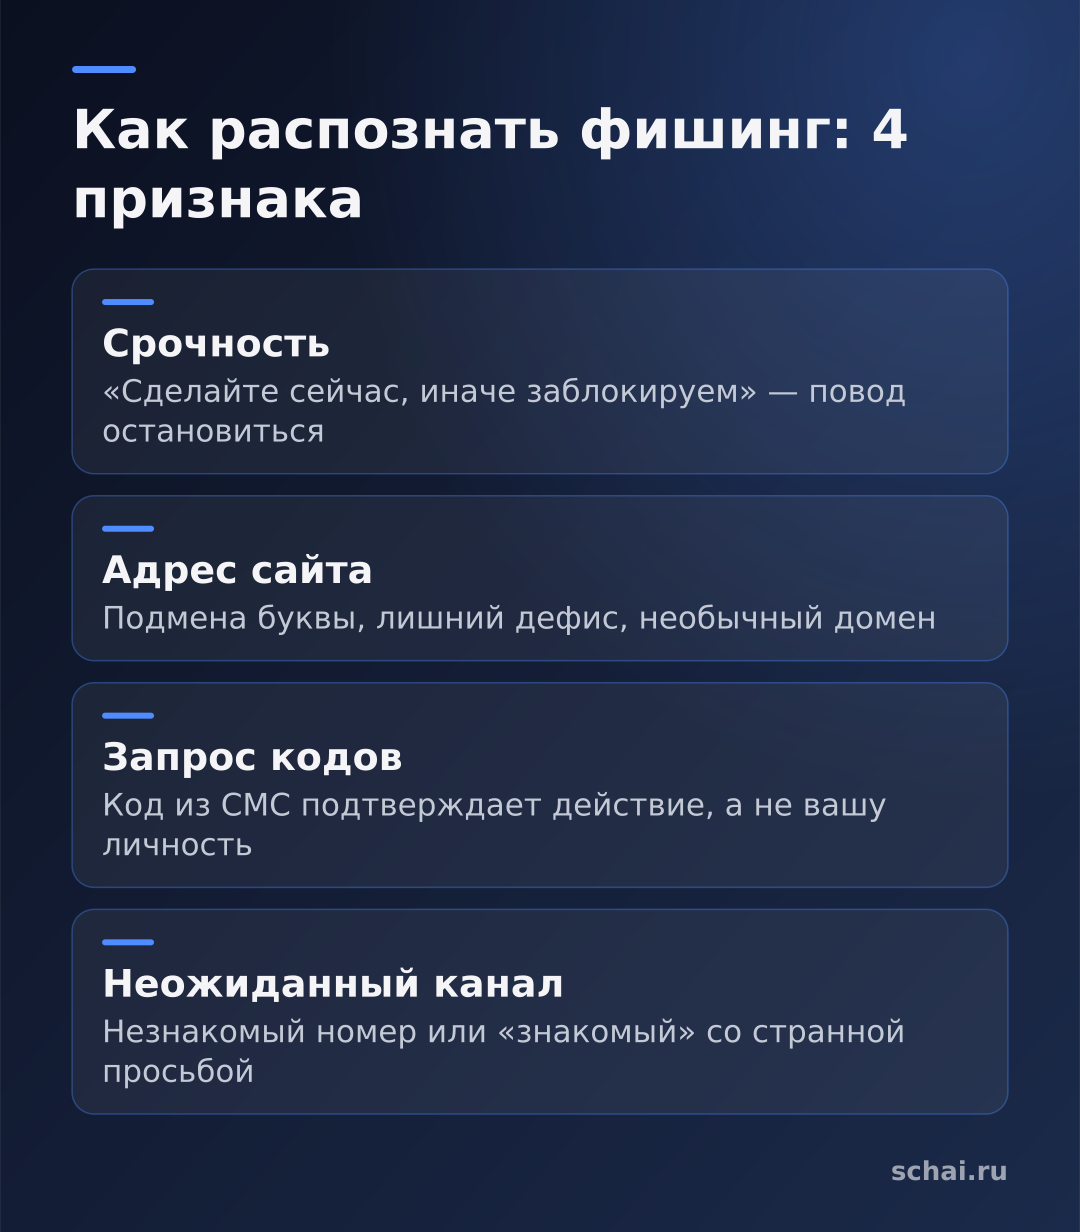
Во-первых, срочность. Любое «сделайте сейчас, иначе заблокируем, спишем, оштрафуем» — повод остановиться. Настоящие организации дают время и не требуют решений в течение нескольких минут.
Во-вторых, адрес. Смотрите на адрес сайта, а не на его оформление: подмена одной буквы, лишний дефис, необычный домен — типичные трюки. Значок замка в строке браузера, на который советует обращать внимание Банк России, говорит только о защищённом соединении. Он не доказывает честность владельца, но отсутствие замка у сайта, где вы собираетесь вводить данные, сразу плохой признак.
В-третьих, запрос кодов. Одноразовый код из СМС подтверждает действие, а не «личность». Если вас просят его продиктовать или ввести на непонятной странице, он нужен, чтобы войти в ваш аккаунт или провести платёж. Банк России советует не вводить данные карты и коды из СМС на сайтах, открытых по ссылке из письма или сообщения.
В-четвёртых, канал. Ссылка пришла от незнакомого номера, из неожиданного письма или от «знакомого» с необычной формулировкой? Проверьте, позвонив человеку, и откройте сайт сами, набрав адрес вручную или через закладку.
Что делать, если вы только открыли ссылку
Если вы лишь перешли по ссылке и ничего не вводили, закройте вкладку. Ничего скачанного не открывайте, а если браузер или телефон что-то загрузил, удалите файл. Если вы подозреваете, что установили приложение, удалите его и проверьте телефон антивирусом. Дальше посмотрите историю операций в банковском приложении и в важных аккаунтах: нет ли незнакомых действий.
Что делать, если вы ввели данные или назвали код
Здесь действуем быстро и по порядку.
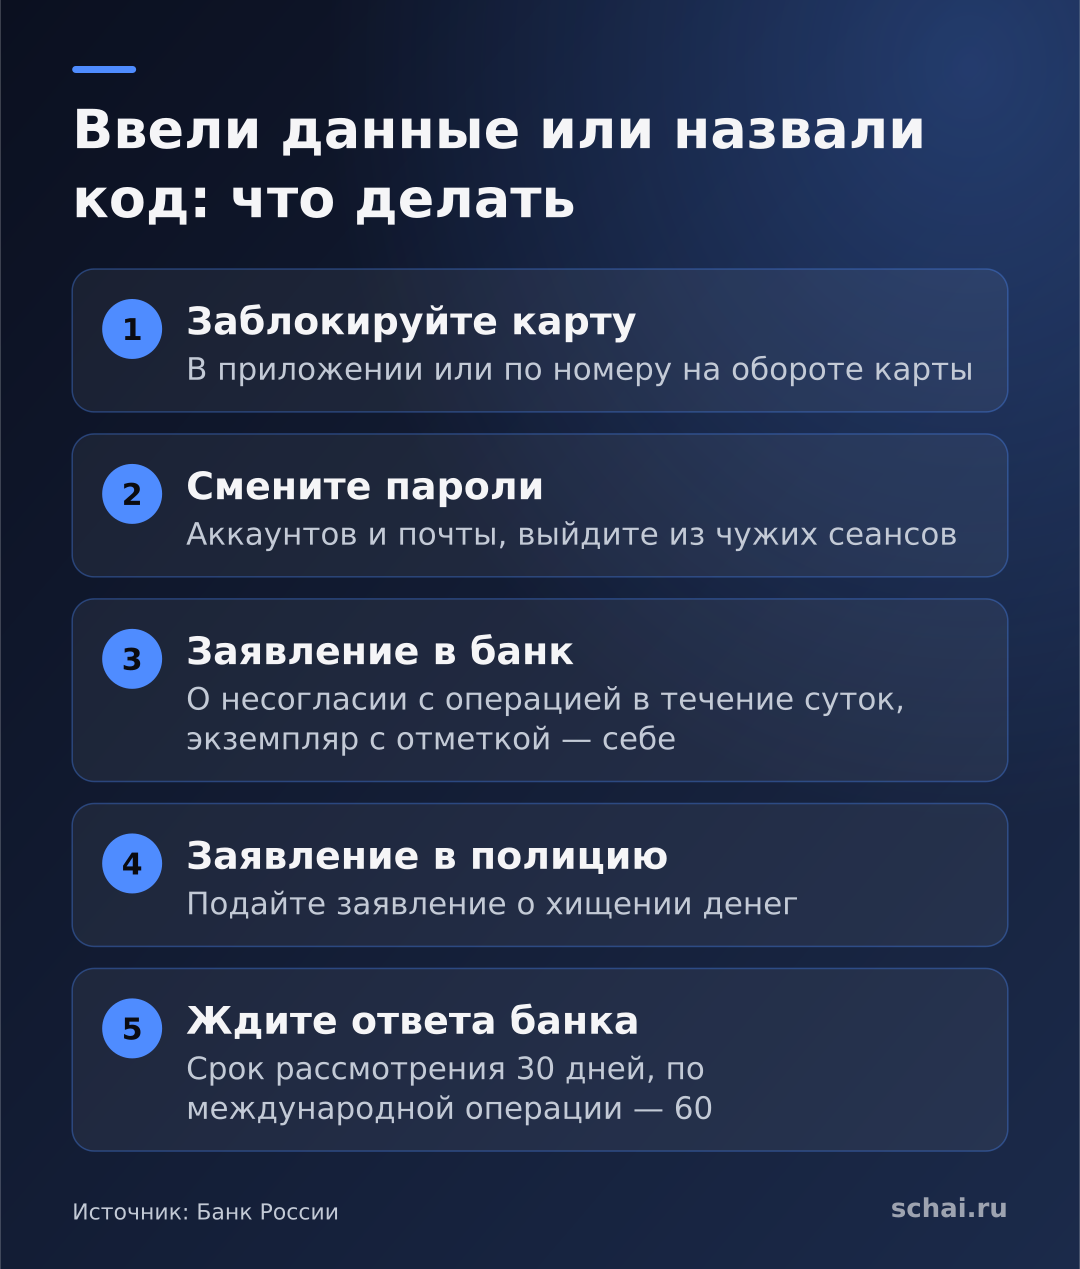
Шаг первый. Заблокируйте карту в приложении банка или позвоните по номеру на обороте карты. Банк России в своих рекомендациях ставит это на первое место: как можно быстрее позвонить в банк, сообщить о подозрительной операции и заблокировать карту.
Шаг второй. Смените пароли от тех аккаунтов, данные которых вы ввели, и от почты, к которой они привязаны. Делайте это с чистого устройства, если подозреваете, что телефон заражён. Выйдите из всех чужих сеансов, если сервис это позволяет, и включите двухфакторную защиту.
Шаг третий. Если деньги уже списаны, обратитесь в отделение банка, получите выписку и напишите заявление о несогласии с операцией. Банк России напоминает, что заявление нужно писать в течение суток после сообщения о списании, и советует сохранить экземпляр с отметкой банка. Затем подайте заявление о хищении в полицию.
Шаг четвёртый — понимать свои права. По разъяснению Банка России, банк рассматривает заявление в течение 30 дней, а по международной операции — в течение 60. Банк обязан возместить похищенное, если операция совершена без вашего согласия и вы не сообщали мошеннику данные. Но если вы сами перевели деньги преступникам или передали им банковские данные, банк не обязан возвращать сумму. С 25 июля 2024 года есть и особый случай: банк обязан возместить деньги, если не приостановил на два дня перевод на счёт из базы данных Банка России о мошеннических переводах, но если вы настояли на переводе после предупреждения, компенсации не будет.
Последнее правило особенно важно: вернуть деньги в такой ситуации сложнее всего, поэтому лучшая защита — не дать мошенникам собственноручно отправленный платёж. Если вам звонят и торопят, положите трубку и сами перезвоните в банк.
Как защитить себя заранее
Держите на карте для онлайн-покупок только небольшую сумму, а основные деньги — на отдельном счёте. Включите уведомления обо всех операциях и подтверждение входа. Не храните пароли в заметках, используйте менеджер паролей или хотя бы разные пароли для важных сервисов.
Договоритесь с родителями и пожилыми родственниками: любые просьбы о деньгах и любые коды проверяются звонком близкому человеку. Расскажите им простое правило: никто из банка, полиции или госорганов не просит переводить деньги на «безопасный счёт» и диктовать коды.
Коротко
Фишинг обманывает человека, а не защиту банка, поэтому главная защита — остановиться и проверить. Не переходите по ссылкам из подозрительных сообщений, не вводите данные карты и коды на сайтах, открытых по такой ссылке, и не устанавливайте программы по просьбе звонящих.
Если вы уже ввели данные или назвали код: заблокируйте карту и позвоните в банк, смените пароли, напишите заявление о несогласии с операцией в течение суток и подайте заявление в полицию. Если вы сами перевели деньги преступникам, банк не обязан их возвращать, поэтому время и холодная голова решают всё.
Пока нет комментариев