

Если коротко: когда пишут, что в macOS нашли дыру, которую «уже используют», обычно речь о строке в бюллетене Apple: «Apple is aware of a report that this issue may have been exploited». Что делать владельцу Mac, одно и то же: открыть «Системные настройки», установить свежее обновление и включить автоматические обновления. Паниковать и «чистить» систему не нужно, а вот откладывать обновление нельзя.
Меня зовут Игорь Пчёлкин, я пишу код и читаю чужой. Ниже я разберу, откуда берутся такие заголовки, что за ними стоит на самом деле и как за пять минут привести свой Mac в порядок. На момент написания, в ноябре 2026 года, актуальной веткой была macOS Tahoe 26.x, и все факты ниже взяты из страниц самой Apple.
Откуда берутся заголовки про «используемую дыру»
Apple не комментирует уязвимости, пока их не исправила. Вверху страницы с перечнем обновлений безопасности прямо сказано, что компания не раскрывает, не обсуждает и не подтверждает проблемы безопасности, пока не завершено расследование. Поэтому узнать об уязвимости можно только после выхода патча: вместе с обновлением публикуется бюллетень со списком исправленных ошибок и номерами CVE.
Именно в таком бюллетене иногда появляется дополнительная фраза: о проблеме известно, и, возможно, ею уже пользовались в атаках. Типичный пример: в macOS Tahoe 26.3, вышедшей 11 февраля 2026 года, Apple исправила ошибку в компоненте dyld (динамическом загрузчике библиотек). В бюллетене обновления она записана как CVE-2026-20700: злоумышленник, который уже может писать в память, способен выполнить произвольный код. Apple указала, что проблема, возможно, использовалась в «чрезвычайно сложной атаке», направленной на конкретных людей на версиях iOS до iOS 26. Исследователей из Google Threat Analysis Group Apple отметила как авторов находки.
Заметьте, как осторожно сформулировано. «Возможно, использовалась» и «против конкретных людей» совсем не то же самое, что «ваш Mac уже взломан». Но такие формулировки это сигнал: уязвимость не теоретическая, и откладывать патч не стоит.
Что такое «используемая уязвимость» на практике
Любая уязвимость это ошибка, которая позволяет программе делать то, что ей не разрешено. Например, выйти из «песочницы» браузера или получить права администратора. Само по себе это ещё не взлом: нужна цепочка действий. Атакующий должен как-то доставить вредоносный код (через сайт, документ, сообщение), обойти защиту браузера, затем получить повышенные права. Серьёзные атаки собираются именно цепочками из нескольких ошибок, поэтому в бюллетенях рядом оказываются ошибки в браузерном движке, ядре и системных службах.
Атаки с использованием таких цепочек обычно дорогие и целевые: их редко тратят на случайных людей. Но после выхода патча детали ошибки становятся доступны исследователям, и вероятность того, что кто-то доберётся до не обновлённых компьютеров, растёт. Так что окно риска у обычного пользователя открывается именно тогда, когда патч уже есть, а он его ещё не поставил.
Как проверить, что у вас стоит свежая версия
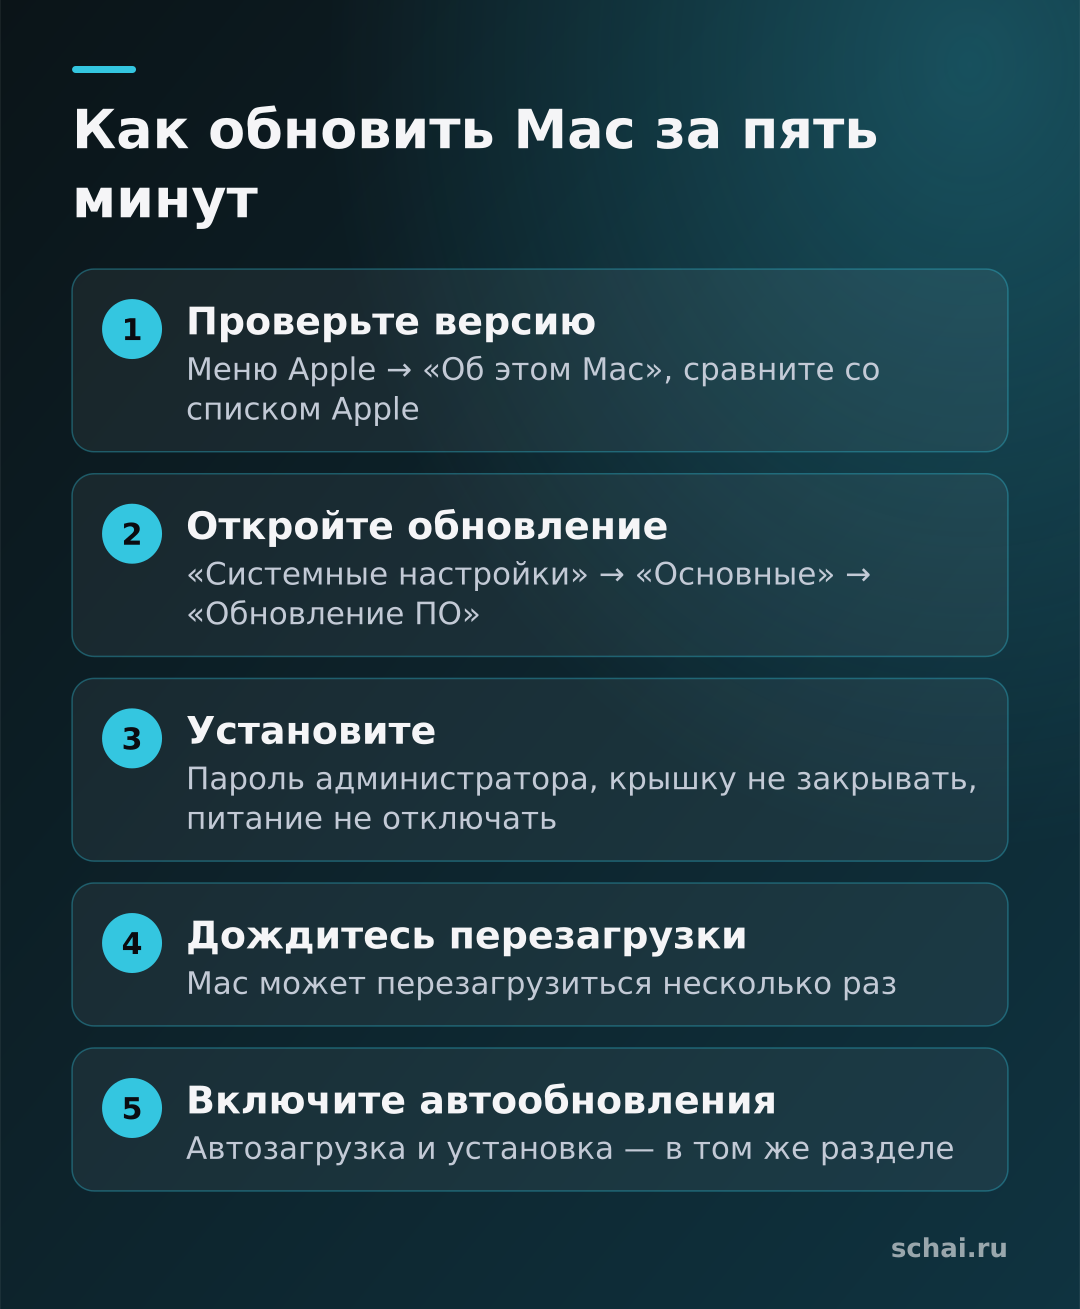
Версию системы видно в меню Apple, пункт «Об этом Mac». На странице Apple перечислены все выпуски и даты. По состоянию на момент написания последним в линейке Tahoe значился macOS Tahoe 26.7.2 от 26 октября 2026 года. В его бюллетене перечислено больше сотни компонентов, среди которых ядро, WebContent, Wi-Fi, Spotlight, App Store, SMB, и это нормально: Apple объединяет в один выпуск много исправлений.
- Меню Apple, затем «Системные настройки», раздел «Основные», пункт «Обновление ПО».
- Если обновление есть, нажмите кнопку установки. Если нет, система сообщит, что у вас актуальная версия, а для повторной проверки есть кнопка проверки обновлений.
- Введите пароль администратора, когда попросят, не закрывайте крышку и не отключайте питание, пока установка не завершится. Mac может несколько раз перезагрузиться.
Заодно загляните в параметры обновления и разрешите автоматическую загрузку и установку обновлений. Подробного пошагового описания этих переключателей на странице Apple нет, но сами настройки находятся в том же разделе.
Как читать бюллетень, не будучи специалистом
Открыв страницу выпуска, вы увидите список блоков. Каждый блок состоит из названия компонента (например, Kernel, WebContent, Wi-Fi), строки «Available for» с перечнем систем, «Impact» с последствием и «Description» с тем, как ошибка исправлена, а также номера CVE и благодарности исследователю. Для обычного пользователя самое важное это строка Impact. Если там написано про выполнение произвольного кода, выход из песочницы или повышение привилегий, это серьёзные классы ошибок, и обновление нужно ставить без промедления.
Фраза про возможную эксплуатацию встречается нечасто. В бюллетене Tahoe 26.7.2 от 26 октября 2026 года такой фразы нет. Это не значит, что можно не обновляться: многие серьёзные ошибки исправляют до того, как их кто-то применил, и именно поэтому обновление спасает заранее.
А если Mac старый и обновлений для него нет
Это самый неприятный случай. Software Update предлагает только то, что совместимо с вашей моделью. Для старых версий macOS Apple выпускает исправления безопасности не всегда и не сразу: например, одновременно с Tahoe 26.3 вышли исправления в Sequoia 15.7.4 и Sonoma 14.8.4. Для более старых версий Apple исправления в этом списке не заявляла. Если ваш Mac застрял на устаревшей системе, пока он принимает обновления безопасности для своей ветки, ставьте их все. Когда они перестанут приходить, лучше относиться к компьютеру как к менее защищённому: не открывать на нём незнакомые файлы, не вводить важные пароли, по возможности перенести работу на новое устройство.
Что ещё сделать после обновления
Одного обновления почти всегда достаточно. Но полезно вспомнить базовую гигиену:
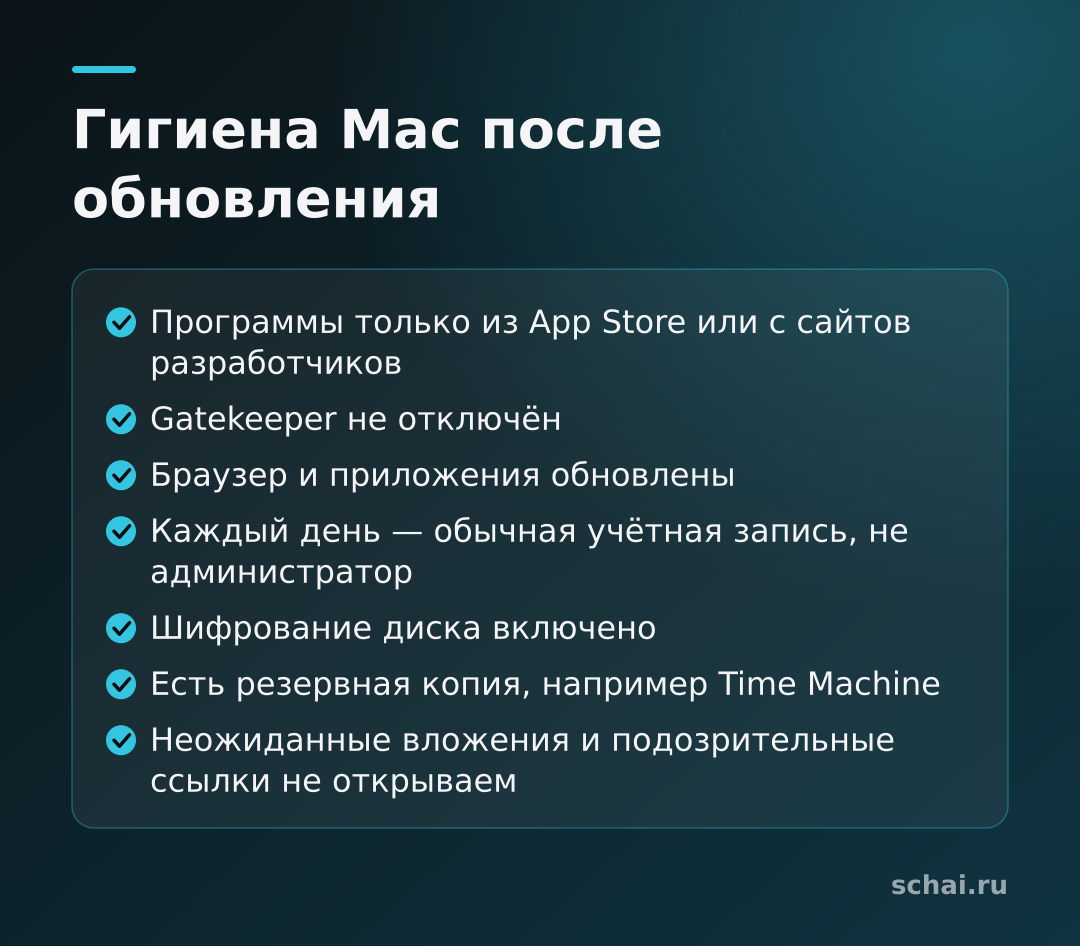
- Ставьте программы только из App Store или с сайтов разработчиков и не отключайте встроенные проверки (Gatekeeper).
- Обновляйте браузер и приложения: многие цепочки атак начинаются с браузера.
- Не работайте под учётной записью администратора каждый день, заведите отдельную обычную.
- Включите шифрование диска и делайте резервные копии (Time Machine или другое решение): копия спасёт даже при самом плохом сценарии.
- Не открывайте неожиданные вложения и не переходите по ссылкам из подозрительных сообщений.
Чего не нужно делать
Не стоит ставить «чистильщики», которые обещают «закрыть дыру в macOS»: закрыть её может только Apple. Не скачивайте «исправления» по ссылкам из рассылок и мессенджеров, под видом патча как раз часто приходит вредоносная программа. Не отключайте проверки, чтобы запустить ещё одну утилиту. И не откладывайте перезагрузку на потом на недели: пока вы не перезагрузились, патч может быть скачан, но не применён.
Коротко
- Фраза Apple «возможно, использовалась в атаке» означает, что ошибка не теоретическая и обновиться нужно сразу.
- Apple не раскрывает уязвимости до выхода патча, поэтому первая и главная защита это своевременное обновление.
- Проверьте версию в «Об этом Mac» и сравните со списком на странице Apple, затем установите обновление через «Системные настройки».
- Включите автоматические обновления, держите резервную копию и ставьте программы только из доверенных источников.
- Если ваш Mac уже не получает обновлений, снижайте риски поведением и планируйте замену.
Пока нет комментариев